第四章、计算机网络(5分)
1、OSI/RM七层模型
1、如图
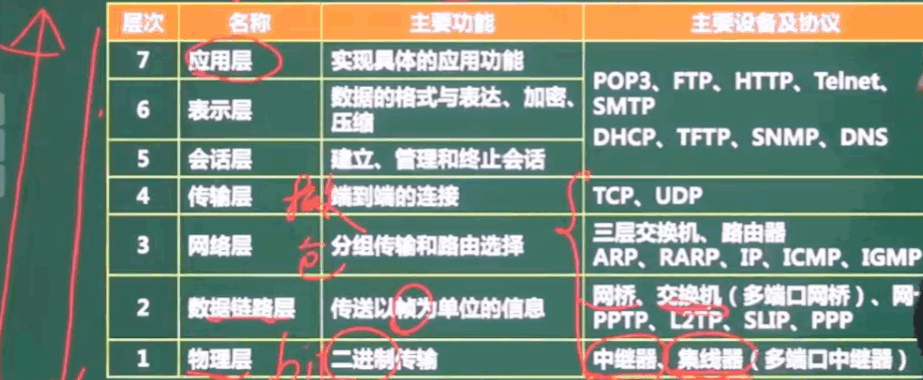
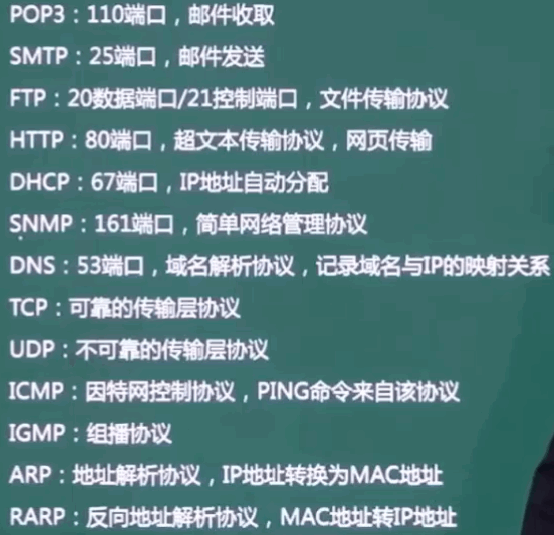
2、tcp:传输控制协议,面向连接【安全可靠】
3、UDP:用户数据报协议,无连接【不安全不可靠】
4、ARP:地址解析协议,ip转换为mac
5、RARP:反向地址解析协议mac转换为ip
6、IP:网际互联协议
7、ICMP:英特网控制协议
8、IGMP:网关信息协议
2、TCP/IP协议族
1、如图
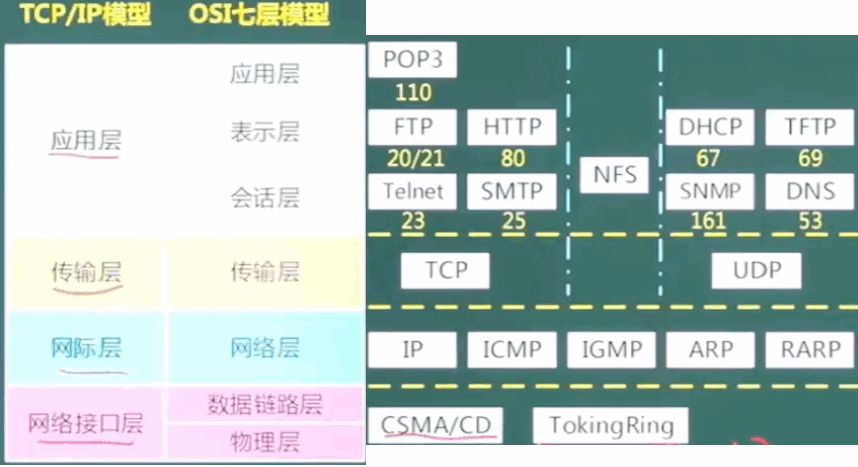
1、https/http:443端口
2、协议要记,端口号也要记
3、DHCP:动态ip地址分配
4、SNMP:网络管理协议
5、DNS:域名解析
6、背
3、IP地址
1、ipv4,就是32位地址
2、如图
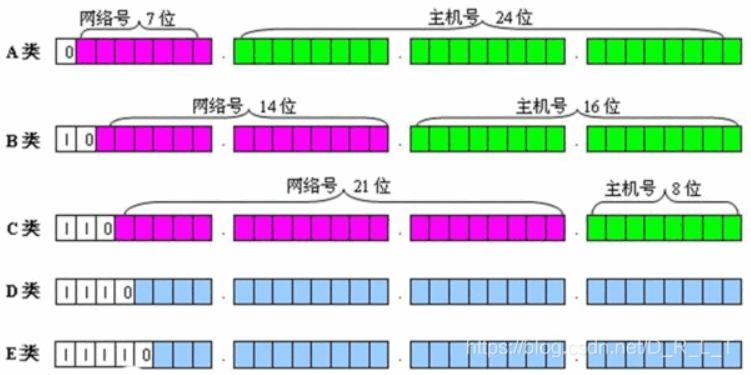
3、A类
- 网络号0~127
- 主机号是2^24次方-2 = 16777214。因为全0和全1不能用
- 全0 为网络地址,全1是广播地址
4、B类
- 网络号128~191
- 主机号:65534
5、C类
- 网络号:192~223
- 主机号:2^8-2 = 254
4、子网划分
1、子网掩码(考点)
1、就是网络地址全为1、主机地址全为0
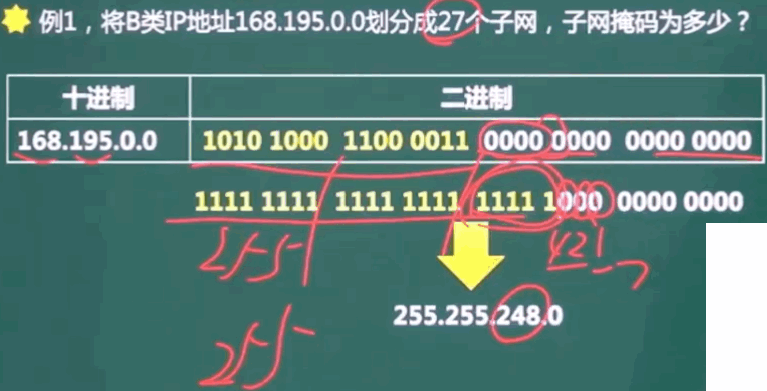
2、将一个网络划分成多个子网(取部分主机号当做子网号)
3、将多个网络合并成一个大的网络(取部分网络号当主机)【一般不考】
2、例子
1、例子1
2、例子2
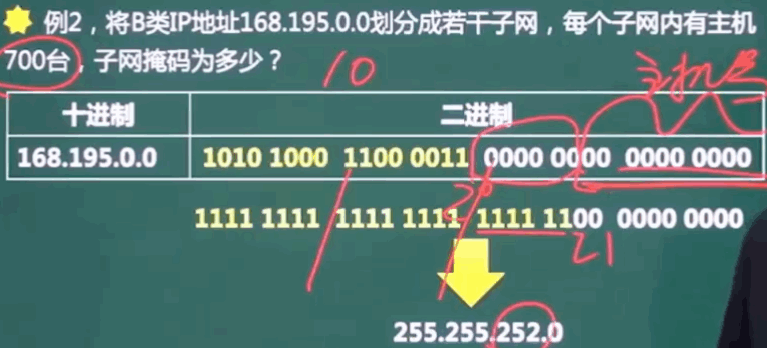
1、这里是要700台,所以是需要至少700个主机号,2^10才满足,所以主机号必须要10为。
2、又因为主机号只有16位,所以只能借6位给网络号
3、然后再把借过来的网络号+已有的网络号,全部变为1,即可求出子网掩码
5、网络规划与设计
1、需求分析
1、网络功能要求
2、网络性能要求
3、网络运行环境要求
4、网络课扩充性和可维护性要去
2、网络规划原则
1、实用性原则
2、开发性原则
3、先进性原则
3、网络设计与实施原则
1、可靠性原则
2、安全性原则
3、高效性原则
4、课扩展性原则
4、层次化网络设计
1、记住该图
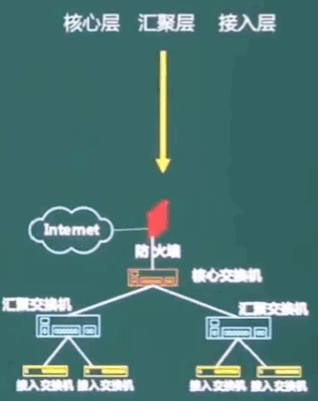
2、汇聚交换机:以过滤为主
3、接入交换机:直接接入电脑
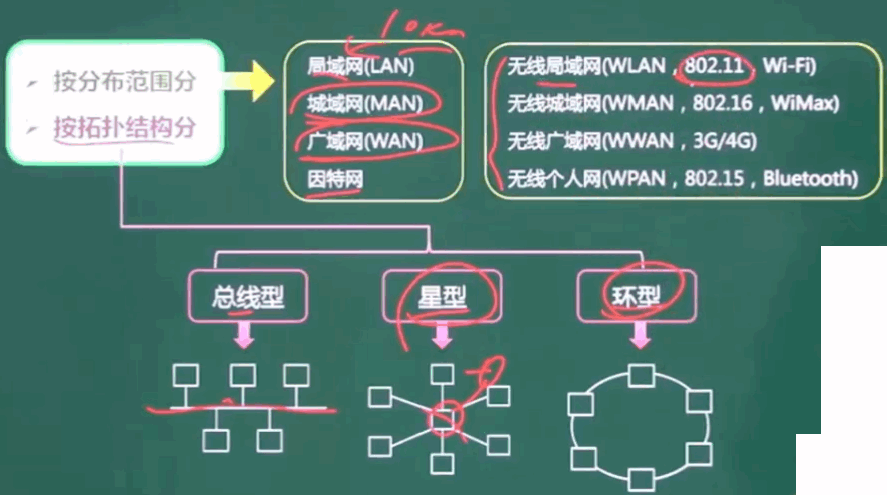
6、计算机网络分类
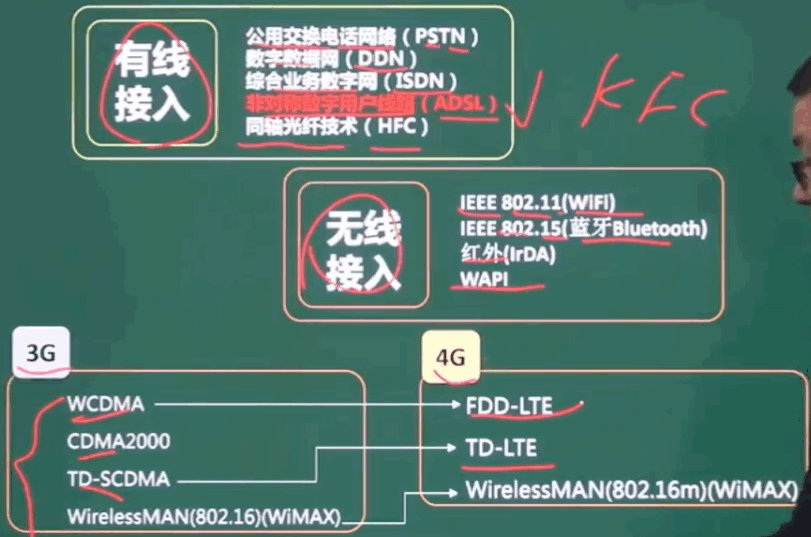
7、网络接入技术
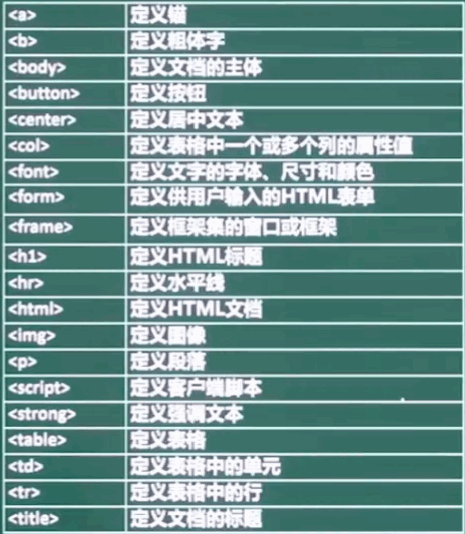
8、HTML
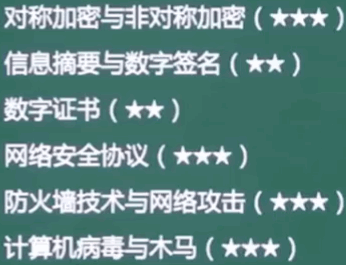
第四章、计算机信息安全(3分)
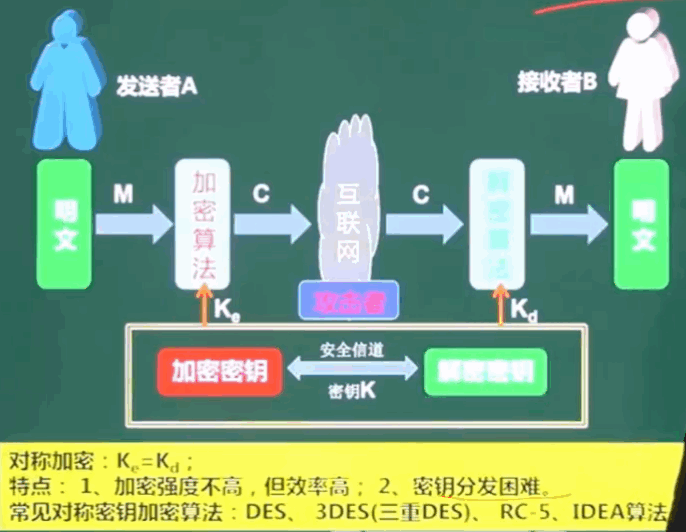
9、对称加密技术
1、使用的是同一套密钥
2、如图
10、非对称加密技术
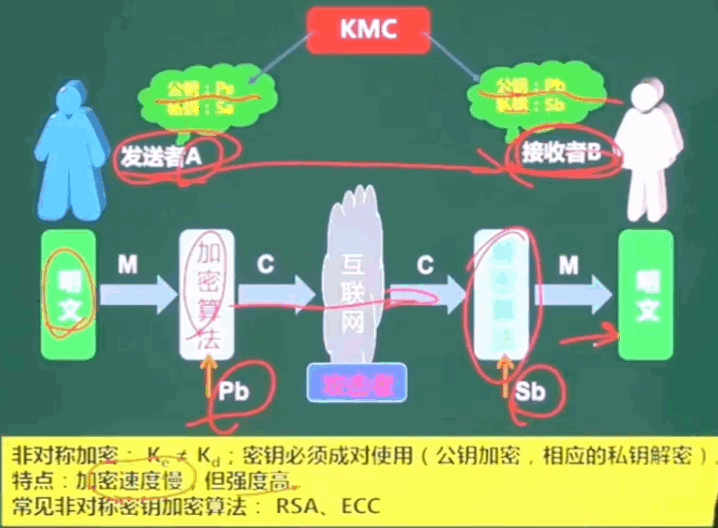
1、加密是一套密钥,解密是一套密钥
2、谁的公钥加密,就用谁的私钥解密
3、谁的私钥加密,就用谁的公钥解密
4、如果A要发送一个数据给B,所以要用B的公钥进行加密。否则就和明文发送一样
5、如图
11、数字签名
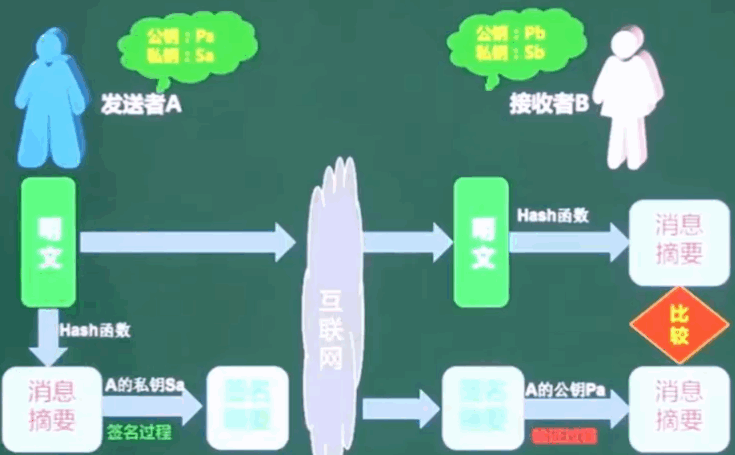
1、用来证明这文件是我发的,验证真实性
2、如果A要发送数据给B,那么A要用私钥进行加密,用发送端的公钥进行验证。B收到数据会进行比较,用A的公钥比较。
3、如图
12、数字摘要
1、概念:由单向散列函数加密成固定长度的散列值。不可逆
2、如图
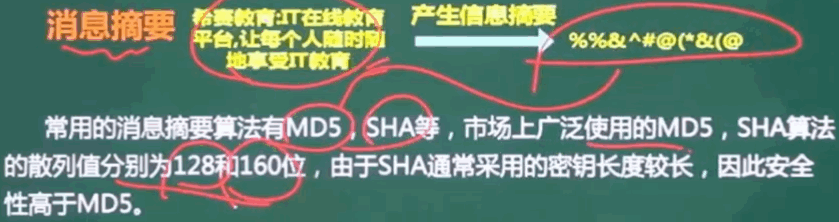
3、散列值越长,越安全,花费破解时间越多
13、PKI公钥体系
1、如图
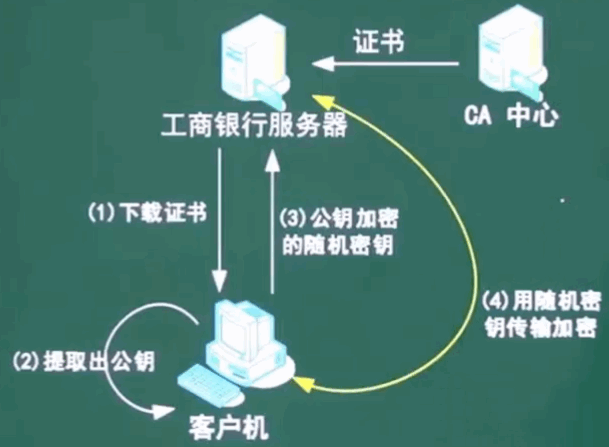
2、是一个机构管理密钥体系。包含注册、更新、注销
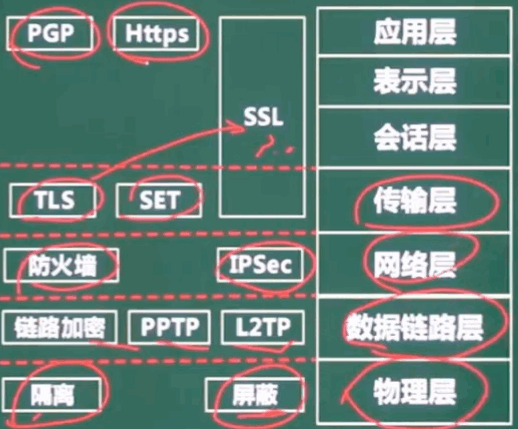
14、网络安全—各个网络层次的安全保障
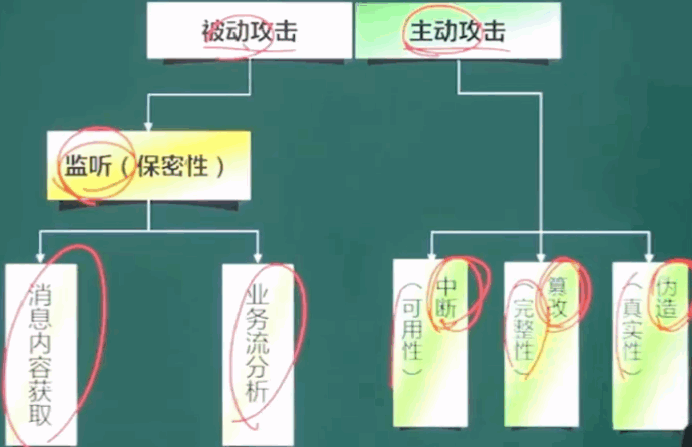
15、网络安全—主动攻击与被动攻击
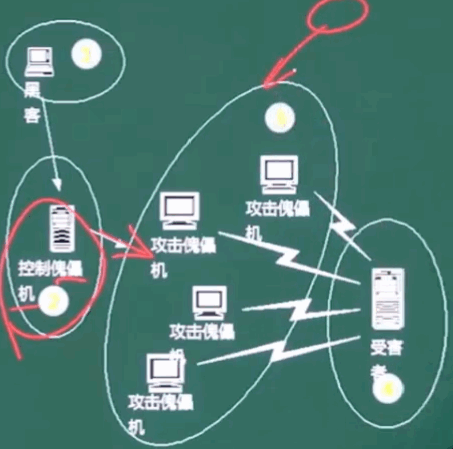
16、网络安全—DoS(拒绝服务)与DDoS
1、就是黑客用傀儡机器,来进攻服务器,然后真正的访问人,进不来
2、如图
17、网络安全—防火墙
1、双穴主机也叫堡垒
2、如图
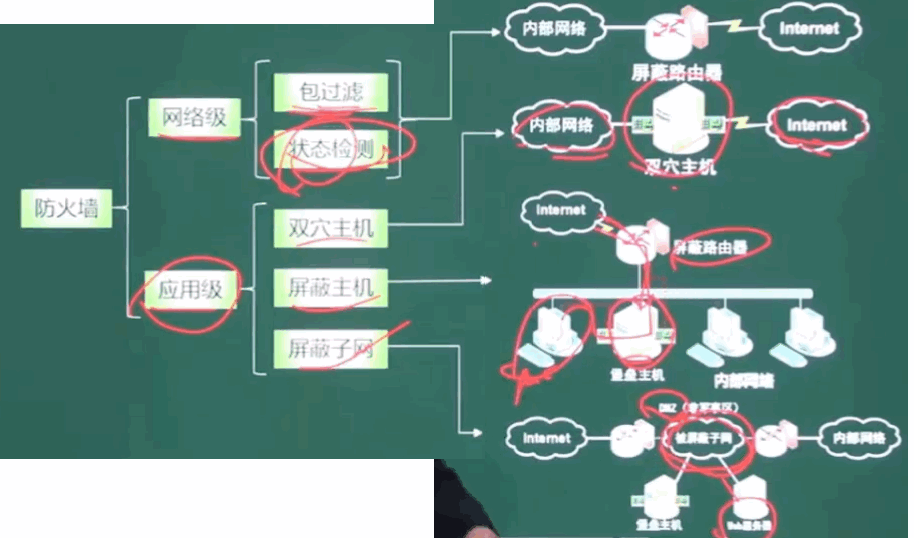
3、DMZ(非军事区)
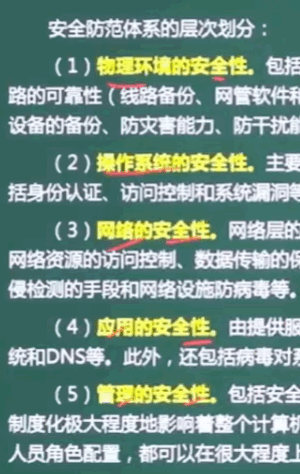
18、安全防范体系
1、有七层,这里只有5个层。(软考只考5层)
❗2、TODO记得搞
20、计算机病毒与木马
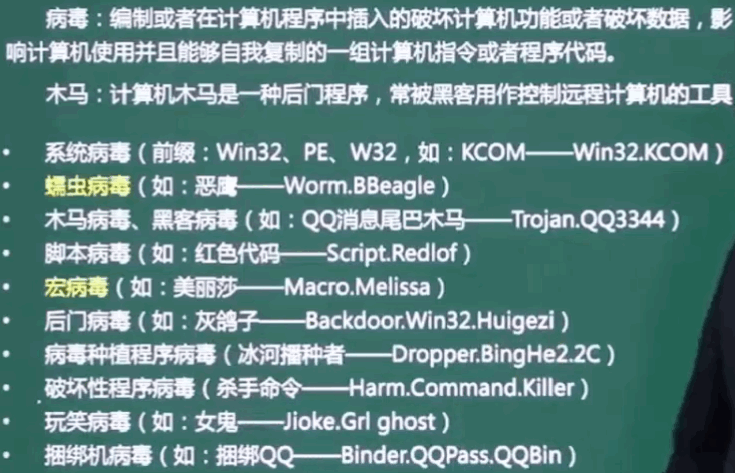
1、木马:窃取信息
2、病毒:搞破坏